Power SQL Security Assessment
De R$ 14.000
R$ 11.900por instância
ou 6x de R$ 1.983,33
Você economiza R$ 2.100 por instância
- 230 validações por instância
- Relatório HTML, Excel e PDF
- Plano de ação priorizado
- Apresentação ao seu time
Power Tuning · Análise de Segurança de dados
TODOS os ambientes que testamos apresentaram vulnerabilidades.
Vamos testar o seu?
Em todo ambiente que avaliamos, havia problemas. No seu, só falta olhar. São 230 validações de segurança em cada instância de SQL Server, analisadas uma a uma por especialistas, com um plano claro para blindar o seu ambiente.
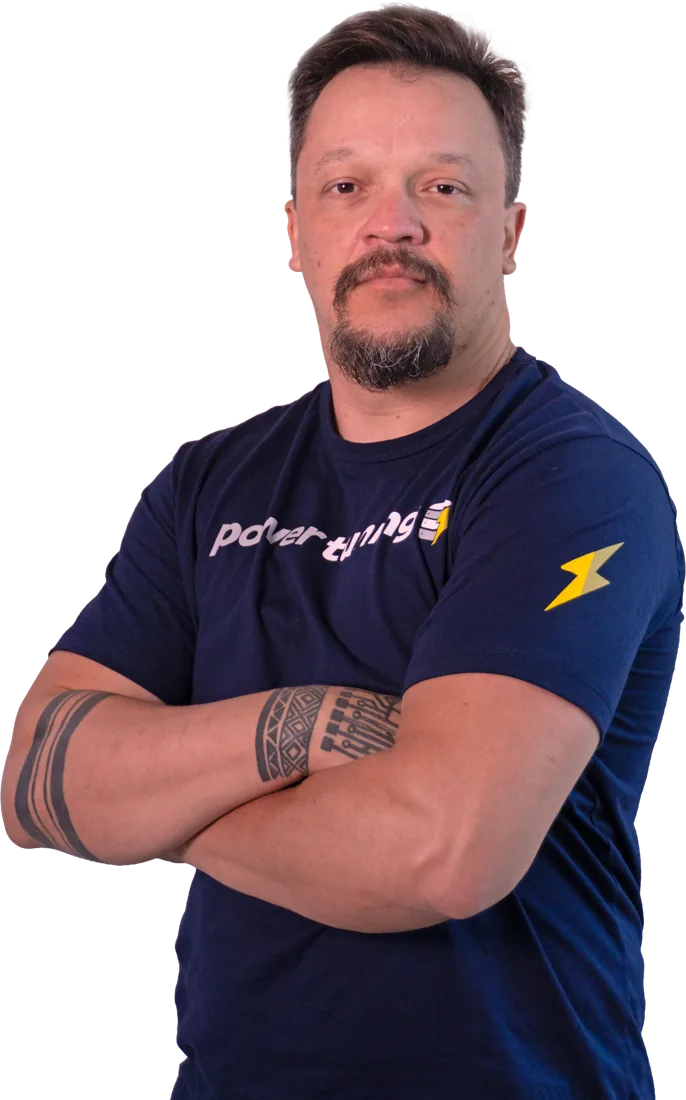
Produto desenvolvido por Fabiano Amorim, Microsoft Data Platform MVP e Most Valuable Researcher 2026
O maior risco
Um acesso que parece inofensivo pode ser a porta de entrada para o controle total do seu banco de dados. É exatamente esse tipo de caminho que o Power SQL Security Assessment encontra antes de um atacante.
Você concedeu
Para um parceiro, um colaborador ou uma aplicação consultar dados.
GRANT SELECT ON SCHEMA::dbo TO [parceiro];
O que ele consegue de verdade
Controle total do SQL Server.
Para algumas dessas falhas, ainda não existe correção publicada. Aplicar o último patch não é suficiente. É preciso olhar o seu ambiente de perto.
Quem está por trás do assessment
Chief Technology Advisor da Power Tuning
Referência nacional e internacional em SQL Server, Fabiano lidera a área de segurança de dados da Power Tuning. A metodologia do assessment nasceu da pesquisa dele sobre como bancos de dados são invadidos na prática.
O risco mais crítico
Entre as 230 validações, existe uma que verifica se alguém com acesso limitado consegue assumir o controle total do seu SQL Server. Se o seu ambiente estiver exposto, você fica sabendo e recebe o plano para se proteger. O passo a passo do ataque nunca é escrito em lugar nenhum.
Por que tanto cuidado
Se esse método vazasse, viraria uma arma contra qualquer empresa que roda SQL Server no mundo. Por isso ele não entra no relatório, no e-mail nem na apresentação.
O que você recebe
O que nunca é registrado
É esse nível de responsabilidade que você quer de quem vai olhar o seu banco de dados.
O que avaliamos
Não é um checklist automático e rápido. Cada instância é avaliada em profundidade, cobrindo configuração, permissões e o código T-SQL que roda no seu ambiente.
Número de verificações de configuração e permissões em cada categoria.
O resultado da análise
Exemplo real de um ambiente avaliado. Cada achado vem com severidade, evidência e recomendação, para o seu time saber exatamente o que fazer.
Como funciona
Prazo de 2 a 3 semanas por instância. A maior parte do tempo vai para a análise especializada dos resultados, não para a geração do relatório.
O que você recebe
Mentoria de segurança
Durante todo o projeto, o seu time de DBA e infraestrutura pode perguntar qualquer coisa sobre segurança no SQL Server para o nosso time técnico, pelo grupo de WhatsApp ou Teams, sem limite de perguntas.
E a apresentação dos resultados ainda vira um workshop de segurança: o seu time aprende no processo e sai mais forte, além de receber o diagnóstico.
Vulnerabilidades reportadas
Ambientes protegidos por algumas das maiores equipes de segurança do planeta. Mesmo assim, Fabiano Amorim encontrou e reportou vulnerabilidades de SQL Server em todos eles. Vários desses reportes renderam recompensas de bug bounty pagas pelos próprios provedores.
Quem encontra falhas nos maiores provedores do mundo é quem você quer olhando o seu ambiente. É muito melhor descobrir as brechas numa avaliação controlada, com relatório e plano de correção, do que pelas mãos de um atacante em produção.
Quero avaliar meu ambientePesquisa de segurança
Fabiano pesquisa a segurança do SQL Server por dentro e reporta as vulnerabilidades direto à Microsoft. Cada uma delas virou uma correção publicada em patch oficial, aplicada em ambientes do mundo inteiro.
O Power SQL Security Assessment foi criado por quem descobre as falhas que a Microsoft publica.
E tem mais
Treinamento na plataforma da Power Tuning
Cursos de Segurança no SQL Server com Dirceu Resende. Fechou o trabalho, todo o time acessa os dois cursos sem limite de pessoas, por nossa conta.
Monitoramento incluído
Monitoramento do seu SQL Server: backup garantido, tentativa de login no SA, e mais. O seu ambiente continua vigiado depois do diagnóstico.
Nossa garantia
Se encontramos falhas relevantes
Priorizado para blindar o ambiente, do quick win à ação estrutural.
Se não encontramos nada relevante
O assessment é por nossa conta.
Investimento
Fechando ainda este ano, 15% de desconto. Feche em 2026, antes da reforma tributária entrar em vigor.
De R$ 14.000
R$ 11.900por instância
ou 6x de R$ 1.983,33
Você economiza R$ 2.100 por instância
O pacote completo
Por que a Power Tuning
Depois do relatório, você não fica sozinho. O mesmo time que identificou os riscos pode apoiar a correção.
Dúvidas frequentes
Para empresas que usam SQL Server, on-premises ou em nuvem, e querem saber com clareza o quanto o ambiente está exposto. É indicado também antes de auditorias, depois de migrações e quando o ambiente cresceu sem revisão de acessos.
De 2 a 3 semanas por instância: 2 dias de preparação e coleta, 1 a 2 semanas de análise dos resultados, 3 dias para definir as ações e 1 dia de apresentação ao seu time.
Não. A ferramenta Power SQL Security executa 230 validações em cada instância, e cada achado é analisado por especialistas, sem falso positivo. A análise é a maior parte do trabalho.
Sim. Para algumas das falhas que avaliamos ainda não existe correção publicada. Aplicar o último patch não é suficiente para fechar esses caminhos.
Relatório em HTML interativo, Excel detalhado e PDF executivo para o C-level, assinado por Fabiano Amorim, além do plano de tratamento priorizado e da apresentação dos resultados ao seu time técnico.
Você não paga. Se o assessment não apontar falha relevante, ele é por nossa conta.
Com sigilo total. O método da falha mais crítica não é registrado em relatório, e-mail ou apresentação, para que não possa ser usado contra nenhum ambiente.
O trabalho é planejado junto com a sua equipe, com escopo, janelas e acessos combinados antes do início, para não impactar o dia a dia.
Próximo passo
Chame o nosso time para marcar a melhor data e começar o diagnóstico. Escolha o canal que preferir.
Escolha um horário e converse com um consultor sobre o seu cenário.
Escolher horárioTire suas dúvidas agora mesmo com o nosso time comercial.
Abrir conversaSem compromisso. Você conversa direto com quem entende de segurança em SQL Server.