Power Tuning · Análisis de Seguridad de datos
Power SQL Security Assessment
TODOS los ambientes que evaluamos presentaron vulnerabilidades.
¿Evaluamos el suyo?
En todos los ambientes que evaluamos había problemas. En el suyo, solo falta mirar. Son 230 validaciones de seguridad en cada instancia de SQL Server, analizadas una a una por especialistas, con un plan claro para blindar su ambiente.
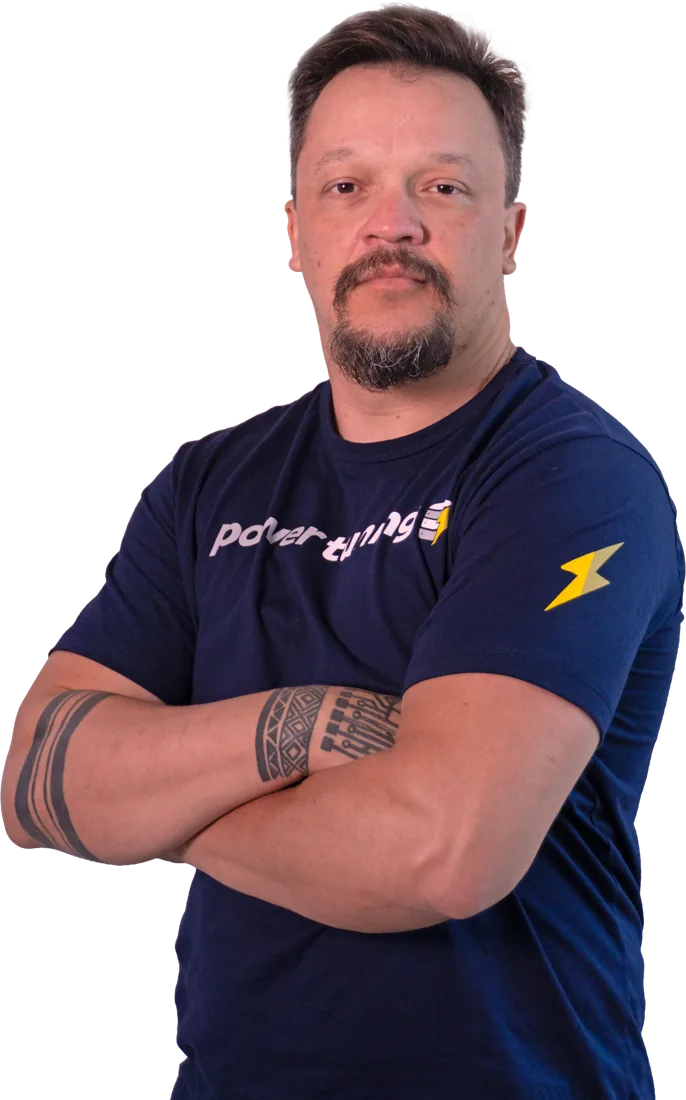
Producto desarrollado por Fabiano Amorim, Microsoft Data Platform MVP y Most Valuable Researcher 2026
El mayor riesgo
Usted dio lectura. Él consigue todo.
Un acceso que parece inofensivo puede ser la puerta de entrada al control total de su base de datos. Es exactamente ese tipo de camino el que el Power SQL Security Assessment encuentra antes que un atacante.
Usted concedió
SELECT, solo lectura
Para que un socio, un colaborador o una aplicación consulte datos.
GRANT SELECT ON SCHEMA::dbo TO [socio];
Lo que realmente consigue
SYSADMIN
Control total de SQL Server.
- Leer, modificar y borrar cualquier dato
- Eliminar bases de datos enteras
- Acceder a tablas de salarios e información crítica
- Modificar datos sin dejar rastro (saldos, valores, registros)
- Desactivar la auditoría y borrar los logs, ocultando el ataque
- Leer la ruta de los backups e intentar eliminarlos
- Moverse a otros servidores por la red
- Llegar al sistema operativo del servidor
Para algunas de estas fallas, aún no existe corrección publicada. Aplicar el último parche no es suficiente. Hay que mirar su ambiente de cerca.
Quién está detrás del assessment
Fabiano Amorim
Chief Technology Advisor de Power Tuning
Referente nacional e internacional en SQL Server, Fabiano lidera el área de seguridad de datos de Power Tuning. La metodología del assessment nació de su investigación sobre cómo se invaden las bases de datos en la práctica.
- Sysadmin en las 4 mayores nubesDemostró caminos de escalada de privilegios hasta sysadmin en el SQL Server administrado de Azure, AWS, GCP y Alibaba.
- Most Valuable Researcher 2026Reconocimiento por investigación en seguridad.
- Microsoft Data Platform MVP desde 2011Más de 15 años de reconocimiento continuo de Microsoft.
- Conferencista internacionalWeAreDevelopers World Congress 2026 (América del Norte y Europa), SQLBits y eventos de la comunidad.
- Autor técnicoArtículos sobre internals de SQL Server publicados en Simple Talk (Redgate) y un e-book por la misma editorial.
desde 2011
El riesgo más crítico
Un método tan crítico que lo tratamos con sigilo absoluto
Entre las 230 validaciones, hay una que verifica si alguien con acceso limitado logra tomar el control total de su SQL Server. Si su ambiente está expuesto, usted lo sabe y recibe el plan para protegerse. El paso a paso del ataque nunca se escribe en ningún lugar.
Por qué tanto cuidado
Si este método se filtrara, se convertiría en un arma contra cualquier empresa que use SQL Server en el mundo. Por eso no entra en el informe, en el correo ni en la presentación.
Lo que usted recibe
- Hallazgo
- Escalada de privilegios hasta sysadmin
- Severidad
- Crítica
- Su ambiente
- Expuesto o protegido
- Corrección
- Plan de mitigación priorizado
Lo que nunca se registra
Ese es el nivel de responsabilidad que usted quiere de quien va a mirar su base de datos.
Qué evaluamos
230 validaciones en cada instancia
No es un checklist automático y rápido. Cada instancia se evalúa en profundidad, cubriendo configuración, permisos y el código T-SQL que se ejecuta en su ambiente.
- Autenticación y autorización57
- Reducción de la superficie de ataque26
- Protección de datos22
- Auditoría y logs18
- Inventario del ambiente15
- Backup y recuperación10
- Uso de recursos10
- Seguridad de red8
- Seguridad del host7
- Instalación, actualizaciones y parches3
Número de verificaciones de configuración y permisos en cada categoría.
El resultado del análisis
Los problemas que encontramos
Ejemplo real de un ambiente evaluado. Cada hallazgo viene con severidad, evidencia y recomendación, para que su equipo sepa exactamente qué hacer.
Cómo funciona
De la recolección a la presentación en 2 a 3 semanas
Plazo de 2 a 3 semanas por instancia. La mayor parte del tiempo se dedica al análisis especializado de los resultados, no a la generación del informe.
Preparación y recolección
Escaneo del ambienteAnálisis de los resultados
Validación, severidad y riesgoDefinición de las acciones
Qué hacer y en qué ordenPresentación
A su equipoLo que usted recibe
Los entregables del assessment
Mentoría de seguridad
Su equipo resuelve dudas directamente con el nuestro
Durante todo el proyecto, su equipo de DBA e infraestructura puede preguntar cualquier cosa sobre seguridad en SQL Server a nuestro equipo técnico, por un grupo de WhatsApp o Teams, sin límite de preguntas.
Y la presentación de los resultados se convierte en un workshop de seguridad: su equipo aprende en el proceso y sale más fuerte, además de recibir el diagnóstico.
Vulnerabilidades reportadas
Las fallas que Fabiano encontró en los mayores proveedores de nube del mundo
Ambientes protegidos por algunos de los mayores equipos de seguridad del planeta. Aun así, Fabiano Amorim encontró y reportó vulnerabilidades de SQL Server en todos ellos. Varios de esos reportes obtuvieron recompensas de bug bounty pagadas por los propios proveedores.
Azure
SQL Server y Azure58vulnerabilidadesGoogle Cloud
Cloud SQL22vulnerabilidadesAWS
RDS26vulnerabilidadesAlibaba Cloud
RDS9vulnerabilidadesNube SQL en Brasil
Proveedor nacional4vulnerabilidadesSu empresa
Su ambiente?Vamos a descubrirloQuien encuentra fallas en los mayores proveedores del mundo es quien usted quiere mirando su ambiente. Es mucho mejor descubrir las brechas en una evaluación controlada, con informe y plan de corrección, que en manos de un atacante en producción.
Quiero evaluar mi ambienteInvestigación de seguridad
Fallas que Fabiano Amorim encontró, Microsoft corrigió
Fabiano investiga la seguridad de SQL Server por dentro y reporta las vulnerabilidades directamente a Microsoft. Cada una se convirtió en una corrección publicada en un parche oficial, aplicada en ambientes de todo el mundo.
- CVE-2025-53727
- CVE-2025-47954
- CVE-2025-59499
- CVE-2026-26116
- CVE-2026-47295
- CVE-2026-55002
- CVE-2026-66820
- CVE-2026-66819
- CVE-2026-77487
- CVE-2026-77480
- CVE-2026-77483
- CVE-2026-73028
- CVE-2026-66818
- CVE-2026-66816
- CVE-2026-84010
- CVE-2026-116715
- CVE-2026-118110
- y más por venir
El Power SQL Security Assessment fue creado por quien descubre las fallas que Microsoft publica.
Y hay más
Bonos exclusivos para quien contrata el assessment
Entrenamiento en la plataforma de Power Tuning
Su equipo recibe el entrenamiento de seguridad, con vouchers ilimitados
Cursos de Seguridad en SQL Server con Dirceu Resende (impartidos en portugués). Al cerrar el trabajo, todo el equipo accede a los dos cursos sin límite de personas, por nuestra cuenta.
Monitoreo incluido
3 meses de Power Alerts incluidos
Monitoreo de su SQL Server: backup garantizado, intentos de login en SA y más. Su ambiente sigue vigilado después del diagnóstico.
Nuestra garantía
Si encontramos fallas relevantes
Usted sale con el plan
Priorizado para blindar el ambiente, del quick win a la acción estructural.
Si no encontramos nada relevante
Usted ¡no paga!
El assessment corre por nuestra cuenta.
Inversión
Reciba una propuesta a medida
La inversión depende de la cantidad de instancias de SQL Server en el alcance, con descuentos progresivos a medida que aumenta el número de instancias. Hable con nuestro equipo y reciba una propuesta para su ambiente.
- Precio por instancia
- Descuento progresivo a partir de la 3ª instancia
- Garantía: no encontramos nada relevante, no paga
El paquete completo
Todo lo que está incluido
- Escaneo completo con la herramienta Power SQL Security
- 230 validaciones de seguridad en cada instancia
- Análisis especializado de cada hallazgo, sin falsos positivos
- Informe HTML, Excel y PDF ejecutivo, firmado por Fabiano Amorim
- Plan de tratamiento priorizado y presentación a su equipo
- Sigilo total de los hallazgos críticos
- Mentoría de seguridad con nuestro equipo durante el proyecto
- Garantía: no encontramos falla relevante, no paga
- 3 meses de Power Alerts incluidosbono
- Cursos de seguridad de la plataforma de Power Tuningbono
Por qué Power Tuning
Quien encuentra la brecha también sabe cerrarla
Después del informe, usted no se queda solo. El mismo equipo que identificó los riesgos puede apoyar la corrección.
Preguntas frecuentes
Antes de agendar
¿Para quién es el Power SQL Security Assessment?
Para empresas que usan SQL Server, on-premises o en la nube, y quieren saber con claridad cuán expuesto está su ambiente. También se recomienda antes de auditorías, después de migraciones y cuando el ambiente creció sin revisión de accesos.
¿Cuánto tiempo toma?
De 2 a 3 semanas por instancia: 2 días de preparación y recolección, 1 a 2 semanas de análisis de los resultados, 3 días para definir las acciones y 1 día de presentación a su equipo.
¿Es solo un escaneo automático?
No. La herramienta Power SQL Security ejecuta 230 validaciones en cada instancia, y cada hallazgo es analizado por especialistas, sin falsos positivos. El análisis es la mayor parte del trabajo.
Mis parches están al día. ¿Aún lo necesito?
Sí. Para algunas de las fallas que evaluamos aún no existe corrección publicada. Aplicar el último parche no es suficiente para cerrar esos caminos.
¿Qué recibo al final?
Un informe en HTML interactivo, un Excel detallado y un PDF ejecutivo para el C-level, firmado por Fabiano Amorim, además del plan de tratamiento priorizado y la presentación de los resultados a su equipo técnico.
¿Y si no encuentran nada relevante?
No paga. Si el assessment no señala ninguna falla relevante, corre por nuestra cuenta.
¿Cómo se tratan los hallazgos críticos?
Con sigilo total. El método de la falla más crítica no se registra en informes, correos ni presentaciones, para que no pueda usarse contra ningún ambiente.
¿El assessment afecta la operación de mi base de datos?
El trabajo se planifica junto con su equipo, con alcance, ventanas y accesos acordados antes del inicio, para no impactar el día a día.
¿Cómo se define la inversión?
El precio es por instancia de SQL Server, con descuento progresivo a partir de la 3ª instancia. Hable con nuestro equipo para recibir una propuesta para su ambiente.
Próximo paso
Agendemos su Power SQL Security Assessment
Hable con nuestro equipo para definir la mejor fecha y comenzar el diagnóstico. Elija el canal que prefiera.
Agendar una reunión
Elija un horario y converse con un consultor sobre su escenario.
Elegir horarioHablar por WhatsApp
Resuelva sus dudas ahora mismo con nuestro equipo comercial.
Abrir conversaciónSin compromiso. Usted habla directamente con quien entiende de seguridad en SQL Server.